
Over Tech Compliance

Wij vertalen juridische verplichtingen naar een werkend en aantoonbaar beheersingsstelsel, en richten het ook daadwerkelijk in.

Waarom wij bestaan

Wij bestaan om de overheid en de vitale infrastructuur te ondersteunen bij een opgave die in korte tijd sterk is gegroeid: aantoonbaar weerbaar zijn, onder nieuwe wetgeving en tegen dreigingen die sneller gaan dan ooit.

De NCTV, het NCSC, ENISA, de Europese Commissie en toezichthouders als de RDI doen dezelfde oproep: maak weerbaarheid een bestuurlijke verantwoordelijkheid, breng risico’s en afhankelijkheden in kaart, detecteer sneller en zorg dat de basis op orde is. Tegelijk moet de regeldruk omlaag. Tech Compliance voelt zich door die oproepen aangesproken.

Daarom richten wij onze capabilities op cybersecurity risicomanagement en compliance, en willen wij daarin de standaard voor Nederland neerzetten: één samenhangend stelsel dat de regeldruk verlaagt en de organisatie tegelijk veiliger maakt. Omdat de keten vaak de zwakste schakel is, beheersen wij ook leveranciers- en ketenrisico’s. Met detectie helpen wij overheid en vitale infrastructuur aanvallen sneller te zien, ook nu AI die aanvallen versnelt. Elke dienst is los af te nemen.

Wij leveren in vier vormen: ontwerp, realisatie, beheer en managed services, dat laatste wanneer tijdelijke onderbezetting, drukte of een structurele behoefte daarom vraagt. Voor IT, OT en AI.

De oproepen waar wij gehoor aan geven

Europese Commissie · 19 november 2025

Minder regeldruk: één keer melden, één samenhangend kader

Met het Digital Omnibus-pakket wil de Commissie de overlappende meld- en complianceverplichtingen uit Europese wetgeving vereenvoudigen, met één Europees meldpunt voor incidenten. De Commissie verwacht daarmee tot 2029 tot € 5 miljard aan administratieve lasten te besparen, met dezelfde doelen voor veiligheid.

Ons antwoord: één risicomanagementstelsel waarin u één keer toetst en voor meerdere wetten en kaders tegelijk aantoont.

Lees het voorstel van de Europese Commissie
NCTV en NCSC · 26 november 2025

Cybersecuritybeeld Nederland: aanvallers blijven te lang onopgemerkt

Het dreigingsbeeld wordt complexer en onvoorspelbaarder. Aanvallen op vitale sectoren waren soms van langdurige aard, AI maakt aanvallen makkelijker en afhankelijkheden van leveranciers moeten in kaart. De kern: zorg dat de basis op orde is.

Ons antwoord: detectie dicht op applicatie en proces, en een stelsel dat de basismaatregelen en de keten aantoonbaar borgt.

Lees het bericht van het NCSC

Rijksinspectie Digitale Infrastructuur · 26 november 2025

Toezichthouder: weerbaarheid is een bestuurlijke verantwoordelijkheid

De RDI roept bestuurders op digitale veiligheid voorrang te geven, met risicoanalyses, toegangsbeheer en voorbereiding op incidenten. Aanvallen op vitale sectoren verergeren door generatieve AI, en de RDI versterkt het toezicht.

Ons antwoord: risicomanagement dat het bestuur laat zien wat er geldt, welke risico’s er zijn en of de maatregelen werken.

Lees het bericht van de RDI

ENISA · oktober 2025

ENISA Threat Landscape: AI versnelt aanvallen, detectie moet mee

Volgens het Europese cyberagentschap ondersteunt AI inmiddels het overgrote deel van de social engineering. ENISA beveelt continue monitoring, detectie en ketenbeveiliging aan, en roept op AI ook zelf in te zetten voor detectie en respons.

Ons antwoord: detectie-engineering met use cases voor applicaties, data en AI-toepassingen, gekoppeld aan uw meldketen.

Lees het ENISA Threat Landscape 2025

De oprichter

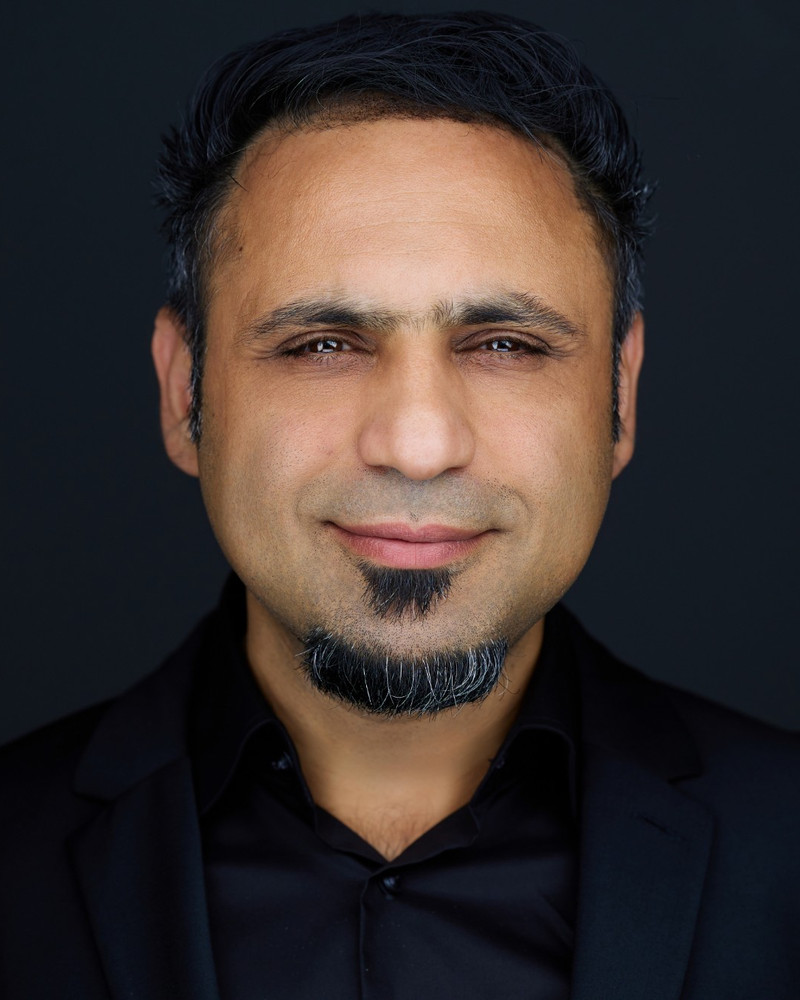
Portret van Yashar Rahiminejad, oprichter van Tech Compliance

Yashar Rahiminejad

Oprichter · Senior Security & Compliance Specialist

Tech Compliance is opgericht door Yashar Rahiminejad, senior security & compliance specialist met ruim twintig jaar ervaring in de Nederlandse publieke sector en kritieke infrastructuur, waarvan ruim vijftien jaar in compliancetrajecten in complexe organisaties. Risicomanagement en compliance voor IT, OT en AI bij rijksbrede diensten, overheden en organisaties in de vitale infrastructuur.

In grote organisaties zit de moeilijkheid van compliance zelden in de norm zelf, maar in de laag eronder: één control raakt meerdere beheerteams, elk team draagt een ander deel van de maatregel, en niemand heeft vastgelegd wie welk bewijs oplevert. De focus ligt daarom op twee dingen: in kaart brengen en aantoonbaar maken. In kaart brengen welke controls gelden, hoe die zich vertalen naar beheersmaatregelen en welk team welk deel draagt; aantoonbaar maken dat eraan wordt voldaan, met bewijs dat per team en per implementatiestack is belegd.

Bij het inrichten van compliance en GRC worden de best practices van Gartner toegepast: profielen per team of platformtype, overlays voor contextspecifieke eisen en evidence-overerving, zodat centraal belegde maatregelen één keer worden aangetoond en teams alleen het bewijs leveren dat echt bij hen hoort.

Die ervaring zit niet alleen in wat werkt, maar vooral in wat niet werkt. Een normenkader één-op-één over teams heen leggen, hetzelfde bewijs bij elk team opnieuw uitvragen, registraties per domein die nooit één geheel worden: die routes zijn van dichtbij meegemaakt. Dat is de reden dat onze aanpak begint bij de teams en niet bij het kader.

Uit de praktijk

  • Bij een rijksbrede dienst een integraal control framework ontleed naar beheersmaatregelen en bewijs, per team en per implementatiestuk belegd bij beheerteams die volgens Agile werken.
  • In de vitale infrastructuur projecten en de gecontracteerde dienstverlening van leveranciers getoetst aan de baselines, IEC 62443 voor OT en de BIO voor IT, een leveranciersuitvraag opgezet die er nog niet was en de uitkomsten vertaald naar de inrichting van de GRC-tooling.
  • Een volledig informatiebeveiligingsbeleidskader onder de Cyberbeveiligingswet opgesteld, met risicomanagementbeleid en supply chain risicomanagement.
  • Bij een rijksbrede dienst advies over het compliancebeleid onder de Cyberbeveiligingswet, het opzetten van risicomanagement- en dataclassificatiebeleid en de voorbereiding van de GRC-invoering.
  • Daarvoor onder meer SIEM- en SOC-trajecten met use cases en detectieregels, ISO 27001-implementatie, interne audits volgens NEN 7510 en gekwantificeerde risicomodellen.

Het team

Yashar Rahiminejad werkt samen met een vast team van ervaren engineers en architecten. De architecten vertalen uw eisen naar een ontwerp dat past in uw landschap; de engineers richten de technische maatregelen daadwerkelijk in en borgen die samen met uw beheerteams. Zo blijven ontwerp en realisatie in één hand.

Voor juridische en adviespartners

Cliënten blijven regelmatig steken tussen juridisch advies, technische tooling en daadwerkelijke naleving. Het advies is er, de tooling is aangeschaft, maar niemand vertaalt het ene naar het andere en maakt het aantoonbaar.

Voor een samenwerking is de rolverdeling helder: u behoudt de juridische regie en de cliëntrelatie. Tech Compliance zorgt dat het juridische advies wordt vertaald naar een werkend en aantoonbaar beheersingsstelsel. Wij kunnen daarbij optreden als implementatiepartner, als managed-servicepartner of als aanvullende uitvoeringscapaciteit.

Ontwerp

Vaststellen welke kaders gelden, waar de samenloop zit en wat er al ligt, en daar één ontwerp van maken: risico’s, controls, eigenaren en bewijs. Met een uitkomst waarop u kunt besluiten, niet met een rapport dat om vervolgonderzoek vraagt.

Realisatie

Uitvoeren wat uit het ontwerp volgt. Onze consultants en engineers stellen de deliverables op, richten processen en technische maatregelen daadwerkelijk in en borgen ze bij de teams die ze dragen, als implementatiepartner, ook naast uw platformleverancier.

Beheer

Controls, bewijs en detectieregels actueel houden en periodiek herzien, samen met uw teams, zodat een herziening bijwerken is in plaats van opnieuw beginnen.

Managed Services

Het doorlopende deel overnemen wanneer tijdelijke onderbezetting, drukte of een structurele behoefte daarom vraagt: bewijs actueel houden, wetswijzigingen verwerken en bestuurlijk rapporteren. Afgebakend, opzegbaar en zo vastgelegd dat uw eigen organisatie het kan overnemen.

Hoe wij werken

  • Wetten en normen gescheiden. Bindende regelgeving en normenkaders worden in onze communicatie nooit vermengd. Certificering is geen bewijs van wettelijke conformiteit.
  • Geen aannames over uw situatie. Toepasselijkheid stellen wij vast; wij nemen hem niet aan op basis van sector of omvang.
  • Onzekerheid wordt benoemd. Waar uitvoeringsregelgeving of Europese wijzigingstrajecten nog lopen, staat dat er, met datum en stand.
  • Overdraagbaar opgeleverd. Alles wat wij inrichten, leggen wij zo vast dat uw organisatie het zelf kan voortzetten.
  • Uitleggen hoort erbij. Uw mensen krijgen niet alleen de maatregel maar ook de redenering erachter, zodat zij hem zelf kunnen verantwoorden aan bestuur, auditor en toezichthouder.